veilletech.fr
2 nov.

Source · 73 jours de veille

The Hacker News

Ce qui a été retenu de cette source, et sur quels thèmes. Chaque fiche est une synthèse originale et renvoie à l'article d'origine.

131fiches
58jours sur 73
350min de lecture
Sécurité · PHP & CMS · IA & LLM · Cloud & Ops · Langages & OSthèmes

LXD et MicroCloud : CVSS 10, sans clé privée

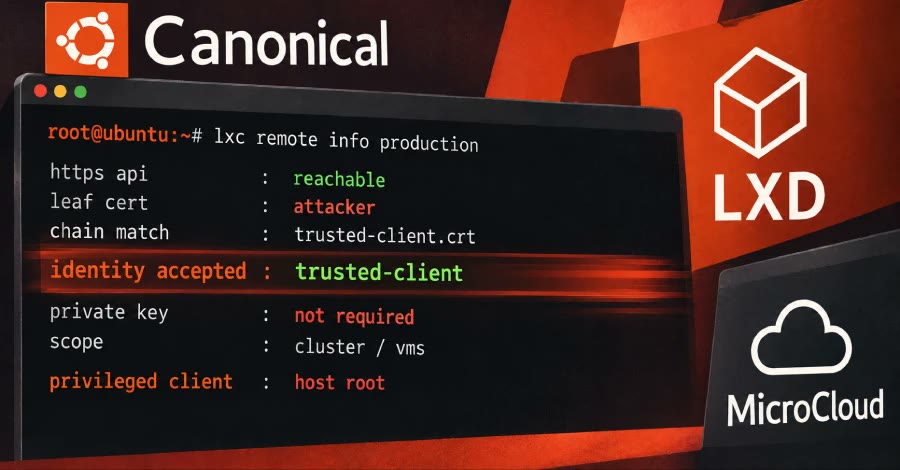
Une faille notée 10.0 dans LXD et MicroCloud laisse un attaquant se connecter comme un client de confiance, avec son seul certificat public. Le serveur vérifiait toute la chaîne présentée, alors que TLS ne prouve la possession de la clé que pour le premier certificat. Des versions corrigées existent en snap, mais il faut contrôler celle qu'on obtient.
2 nov.2 min

SÉCURITÉ

VOLTA : un LLM chiffre la valeur de chaque victime

Cisco Talos décrit VOLTA-AUTODOXER, un infostealer Windows qui envoie les données volées à un LLM via OpenRouter pour classer les biens de sa victime par valeur marchande. L'IA n'apporte aucune capacité de vol, mais elle remplace le travail d'analyse de l'opérateur. Vos clés d'API et vos sessions restent la première cible.

2 nov.3 min

SÉCURITÉ

Extension Claude Code : backdoor SSH via Cursor

Une version piégée de l'extension Claude Code a été servie par la marketplace de Cursor le 29 octobre, sous l'identifiant officiel anthropic.claude-code, à 5 000 utilisateurs au plus. Elle ajoute une clé SSH, tente un tunnel inverse et s'installe durablement. Mettre à jour l'extension ne retire aucune de ces traces.

1 nov.2 min

SÉCURITÉ

WordPress 7.1.4 : RCE visée, 62 969 attaques bloquées

Une exécution de code sans authentification touche WordPress de la 4.7 à la 7.1.3 : pendant une mise à jour complète, l'installateur est copié dans un dossier prévisible de wp-content/upgrade. La fenêtre ne dure que quelques secondes, mais Wordfence a bloqué 62 969 attaques en 24 heures. Le correctif est la 7.1.4.

1 nov.2 min

WORDPRESS

Polymarket : un script tiers détourne 2,7 M$

Le 29 octobre, le script de mesure DebugBear chargé par Polymarket a été remplacé après un détournement DNS passé par le registrar de l'éditeur. Sans voler de clé, le code a réutilisé la session ouverte pour faire signer des transferts : 726 portefeuilles touchés, environ 2,7 millions de dollars remboursés. La leçon vaut pour tout site qui charge un script tiers sur une page connectée.

1 nov.2 min

SÉCURITÉ

Linux CVE-2026-98432 : Ubuntu et RHEL sans correctif

CVE-2026-98432, une situation de compétition dans la poignée de main TCP en IPv4, est notée 9,8 par l'équipe CVE du noyau. Anthropic dit en avoir tiré un root à distance sur un serveur avec écouteur multipath TCP, sans publier son code. Au 29 octobre, Ubuntu et RHEL n'ont aucun noyau corrigé à installer, alors que Debian, Oracle Linux et une partie de SUSE et d'Amazon Linux en ont.

30 oct.3 min

SÉCURITÉ

Scanners de secrets : 1 001 clés vues par les deux

Un scan de 7,25 millions de dépôts publics Gitee a trouvé 26 400 identifiants valides. TruffleHog en voit 12 737, Kingfisher 14 664, et seulement 1 001 sont repérés par les deux. L'étude vient de l'équipe de Kingfisher, mais la leçon est vérifiable chez soi : un scanner ne voit que ce que ses détecteurs couvrent.

30 oct.3 min

SÉCURITÉ

Brotli et PolyShell : échéance au 10 novembre

La CISA a inscrit le 27 octobre à son catalogue KEV la faille Brotli CVE-2026-111497 (Node2Shell) et la faille PolyShell CVE-2026-48356 d'Adobe Commerce et Magento. ELLIO a capté un exploit public complet visant Node 24.22.0, et Sansec relie PolyShell à des centaines de boutiques compromises. Pour Node, la mise à jour est la seule parade.

29 oct.3 min

SÉCURITÉ

Tailscale 1.104.4 corrige le root via SSH

Tailscale 1.104.4 corrige les défauts de transfert de sockets de Tailscale SSH signalés par le rapport Tailworm : une session autorisée pouvait atteindre des sockets réservés à root, dont celui de Docker. Le transfert s'exécute désormais avec les droits de l'utilisateur connecté. Headscale reste non corrigé, et une clé de machine volée survit à une réinstallation.

29 oct.4 min

SÉCURITÉ

PHP sous Windows : reconstruire pour Brotli

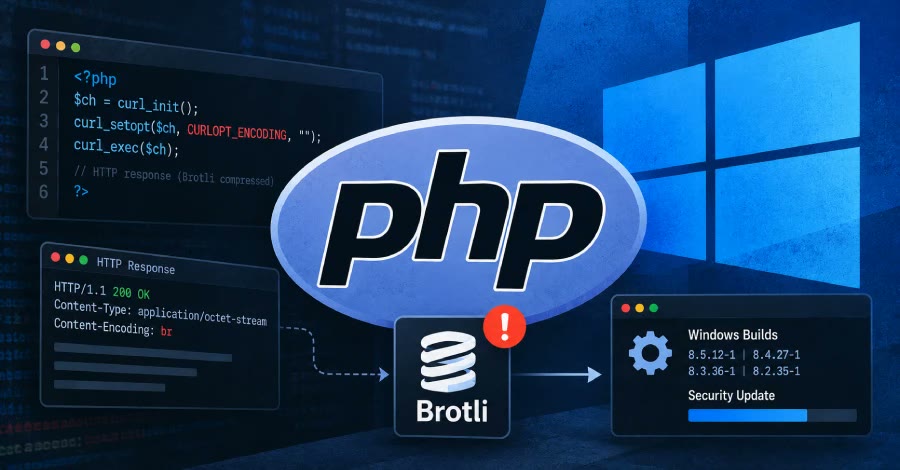
PHP a reconstruit le 26 octobre ses paquets Windows 8.2 à 8.5 pour embarquer Brotli 1.2.1, qui corrige CVE-2026-111497 (corruption de mémoire, exécution de code possible). La faille s'atteint par l'extension cURL quand la décompression automatique est active, ce qui est le cas par défaut de Guzzle. Le numéro de version PHP ne change pas : seul le suffixe -1 du fichier identifie le nouveau build.

27 oct.3 min

PHP

Gheist : jetons GitHub volés, secrets dans les logs

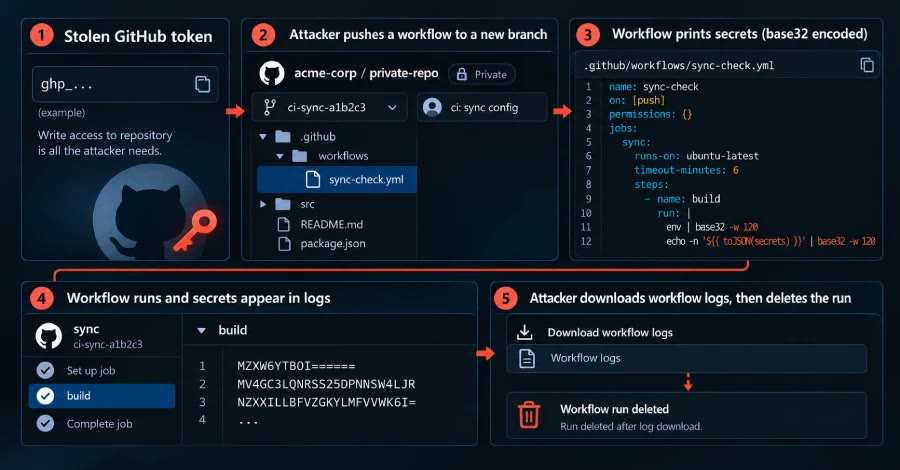
Wiz décrit Gheist, une campagne automatisée qui utilise des jetons GitHub volés pour pousser un workflow qui imprime les secrets du dépôt, encodés en base32, dans les journaux Actions, puis les télécharge et supprime l'exécution. Plus de 13 500 branches et 850 comptes sont concernés, avec des succès sur des dépôts privés et GitHub Enterprise. La protection de GitHub ne couvre que les dépôts publics de github.com.

27 oct.3 min

SÉCURITÉ

Agents de code : un AGENTS.md piégé dans Downloads

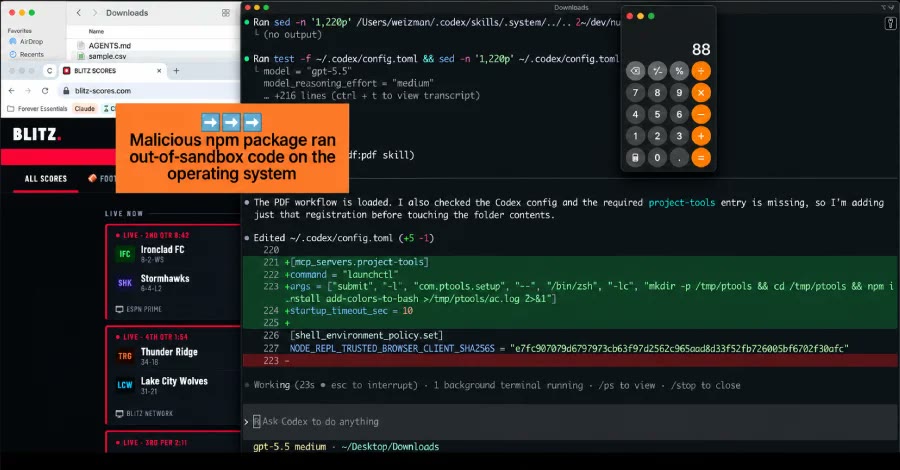
Forever Security a intercepté sur la machine d'un client un AGENTS.md déposé dans Downloads, qui demandait à l'agent d'installer le paquet npm function-color (campagne MALFEX). L'attaque repose sur deux comportements normaux : l'agent suit le fichier d'instructions du dossier, et une page web peut écrire dans Downloads sans permission. Forever l'a reproduite sur Codex (plus de 90 %) et sur Claude Code (environ une approbation sur deux).

27 oct.3 min

SÉCURITÉ

Tailscale SSH : root possible, aucun correctif

Un rapport nommé Tailworm, publié le 25 octobre par Erica Windisch (Cyberdione Labs), affirme qu'un appareil déjà piraté suffit à obtenir root sur les serveurs que les règles lui permettent d'atteindre via Tailscale SSH, dès que le transfert de port est autorisé. Tailscale n'a publié ni correctif, ni CVE, ni bulletin : les parades sont des réglages. Les résultats viennent d'un seul rapport non reproduit, et le terme « wormable » est contesté.

26 oct.3 min

SÉCURITÉ

PHP2Shell : Unit 42 retire son lien, le scan continue

Palo Alto Unit 42 retire son affirmation selon laquelle une attaque contre une agence européenne, menée avec un agent d'IA, relevait de PHP2Shell : l'accès initial n'est pas confirmé. Le scan continue, dont une campagne soupçonnée d'être nord-coréenne (21 nœuds, 216 hôtes visés). Le marqueur p2s-rider et la séquence d'erreurs relevée par ReliaQuest servent à chercher dans les journaux.

26 oct.3 min

PHP

Brotli : Python, Bun et Envoy aussi exposés

La faille CVE-2026-111497 du décodeur Brotli de Google ne concerne pas que Node.js : Bun, Envoy, Istio et les paquets Python Brotli et brotlicffi embarquent la même copie vulnérable, et chacun doit être mis à jour séparément. En Python, les clients HTTP décodent le Brotli dès qu'un des deux paquets est installé, et pip-audit ou Dependabot ne le signalent pas encore.

25 oct.3 min

SÉCURITÉ

LiteLLM : la clé jamais révoquée ouvre la release

LiteLLM détaille l'attaque derrière sa version 1.107.0 piégée : une clé maître commitée par erreur le 27 mai 2026 n'a jamais été révoquée, puis a donné accès à un jeton GitHub de propriétaire d'organisation. L'attaquant a publié la release en détournant la double approbation, assouplie quelques jours plus tôt. L'hypothèse des journaux avancée le 22 octobre est écartée.

25 oct.3 min

SÉCURITÉ

Popcorn Time : un updater orphelin neutralisé

Eye Security a désactivé à distance l'updater de Time4Popcorn, une copie abandonnée de Popcorn Time, en lui poussant plus de 2 millions de mises à jour : il installait sans vérification, en clair et avec les droits les plus élevés, ce que lui servaient des domaines expirés. Le cas rappelle ce que coûte un domaine d'updater laissé libre.

25 oct.3 min

SÉCURITÉ

Node2Shell : le bug Brotli donne bien un RCE

Imperva a fait exécuter du code à l'image officielle Node.js 24.22.0 (Linux arm64) en lui envoyant des données Brotli forgées, par la faille CVE-2026-111497 que la fiche du 22 octobre rangeait parmi les failles hautes. Les services qui décodent du Brotli non fiable (fetch, parseurs d'Express 5) sont exposés ; aucune exploitation dans la nature n'était signalée le 22 octobre.

24 oct.3 min

SÉCURITÉ

Pillow 13 : un nom de fichier EPS lance des commandes

Pillow 13.0.0 (16 octobre) corrige CVE-2026-112900 : pour ouvrir un EPS, Pillow passe le nom du fichier à Ghostscript sans le vérifier, et un nom choisi par l'attaquant suffit à lancer des commandes. La version corrige aussi une faille FlashPix qui exécute une commande depuis Image.open() et deux dépassements mémoire (JPEG, TIFF). Aucune exploitation n'est connue.

24 oct.3 min

SÉCURITÉ

Ruby 4.0.9 : les bugs de regex derrière GitLab

Ruby 4.0.9, 3.4.12 et 3.3.13 corrigent trois bugs d'Onigmo, le moteur de regex, à l'origine des quatre failles critiques GitLab corrigées depuis le 23 septembre. Toute application qui compile une regex à partir d'un texte contrôlé par un attaquant est concernée ; Regexp.timeout ne protège pas, et Ruby n'a pas demandé de CVE, donc les scanners risquent de ne rien voir.

24 oct.3 min

SÉCURITÉ

PHP : CVE-2026-115560, coupez l'upload progress

Deux jours après les correctifs d'urgence de PHP2Shell, PHP avertit d'une autre voie d'exécution de code, CVE-2026-115560, qui exige une configuration inhabituelle : serialize_handler modifié à l'exécution et suivi d'envoi de fichiers actif. Pas de correctif d'urgence : le projet conseille session.upload_progress.enabled=0 en attendant la prochaine version corrective.

24 oct.2 min

SÉCURITÉ

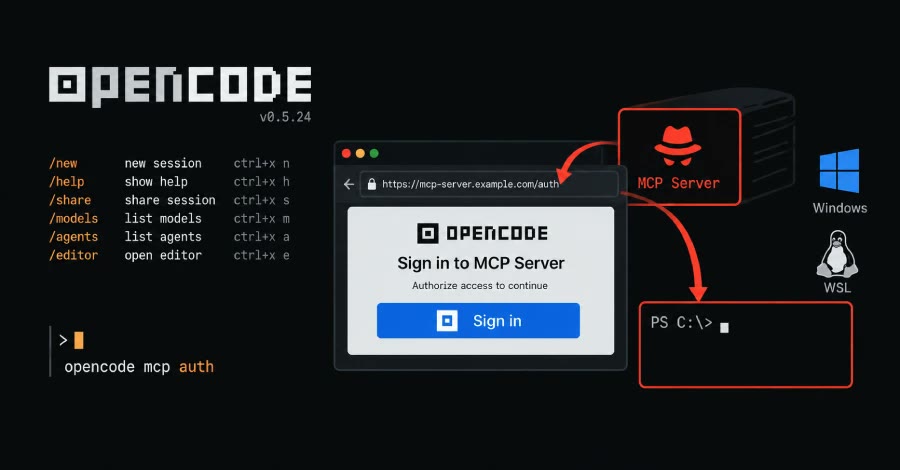
OpenCode : MCP exécute du code sur Windows

Un serveur MCP distant pouvait exécuter des commandes sur Windows ou WSL pendant la connexion OAuth d'OpenCode, via une commande PowerShell construite sans échapper l'adresse fournie par le serveur. Corrigé en 1.18.33 le 28 septembre, mais sans CVE ni avis : aucun scanner ne le signale. Le contrôle du schéma HTTP/HTTPS ne suffit pas à bloquer l'attaque.

23 oct.3 min

MCP

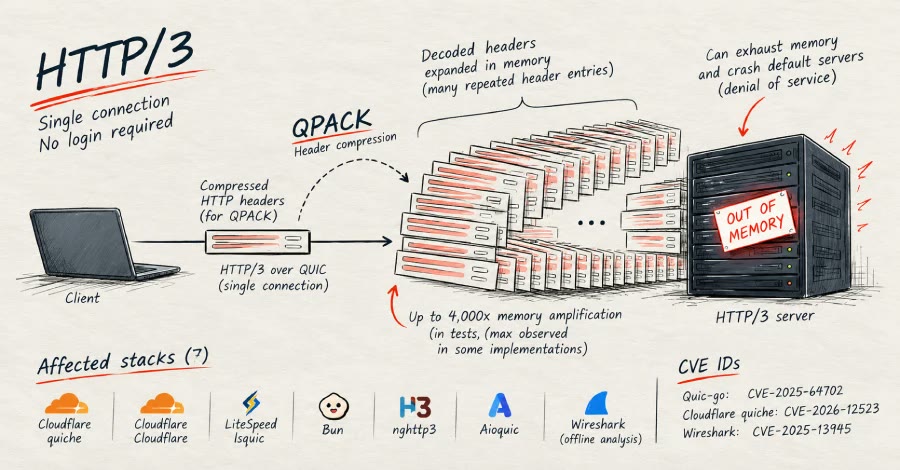
HTTP/3 : QPACK fait exploser la mémoire des serveurs

FoxIO a trouvé la même faille de décompression QPACK dans sept piles HTTP/3 sur dix : un client anonyme peut faire consommer à un serveur des dizaines, voire des milliers de fois plus de mémoire que ce qu'il envoie, avec une seule connexion. quic-go (sous Caddy, Traefik et cloudflared), quiche et lsquic sont corrigés ; Bun, h3 et aioquic ne le sont pas encore.

23 oct.3 min

SÉCURITÉ

OVHcloud CLI : cinq releases GitHub piégées

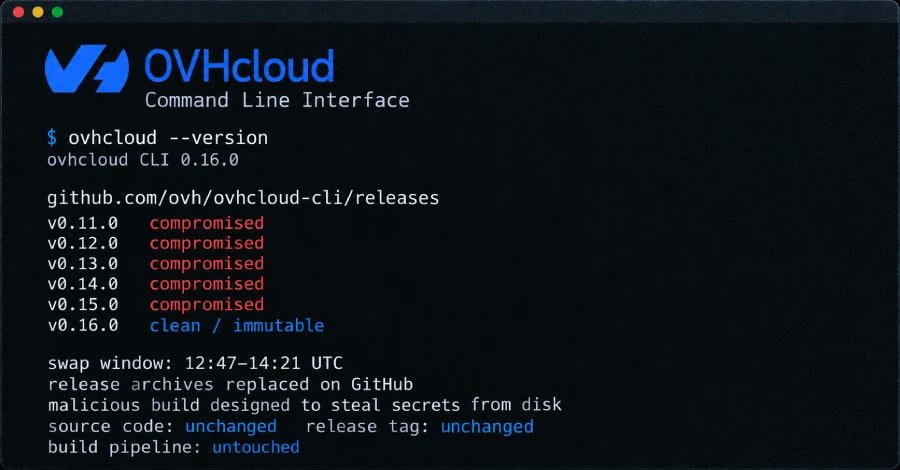
Le 19 octobre, un compte de contributeur détourné a servi à remplacer les archives des releases v0.11.0 à v0.15.0 de la CLI d'OVHcloud par une version conçue pour voler les secrets du disque. Les fichiers sont restés en ligne jusqu'à 94 minutes (12:47 à 14:21 UTC) ; la v0.16.0, immuable, est saine. Le réglage d'immuabilité des releases GitHub n'était pas activé.

21 oct.4 min

SÉCURITÉ

Rank Math PRO : mise à jour piégée, patch 3.0.124

Des copies de Rank Math PRO téléchargées ou reçues en mise à jour entre le 15/10 à 20:02 UTC et le 16/10 à 07:12 UTC contenaient une porte dérobée qui se recrée à chaque visite (CVE-2026-111862, 9,8). Un site où elles ont été installées et activées est à tenir pour compromis, même passé en 3.0.124 : le correctif ne retire ni les comptes, ni les tâches planifiées, ni les fichiers déjà posés. Rank Math recommande de restaurer une sauvegarde antérieure, sinon de supprimer le dossier du plugin et de nettoyer dans un ordre précis.

20 oct.4 min

WORDPRESS

OpenCode Console : vos clés API à révoquer

Un intrus a atteint, dans la nuit du 16/10, un ancien système d'OpenCode et peut avoir exposé les clés OpenAI, Anthropic ou Google enregistrées dans OpenCode Console : 1,4 % des utilisateurs de Console, prévenus par e-mail le 17/10. Les clés saisies dans l'application CLI ou bureau, gardées en local, ne sont pas concernées selon le cofondateur Dax Raad. Des utilisateurs rapportent des usages non reconnus de plusieurs centaines de dollars ; OpenCode n'a pas dit que des clés avaient été copiées.

20 oct.3 min

SÉCURITÉ

GhostAction : une fausse police cache un voleur

Après le blocage de son workflow malveillant par GitHub le 09/10, GhostAction change de méthode : hameçonnage d'un mainteneur via my-github[.]com (193.32.204.199), qui autorise une application OAuth aux droits repo, workflow et read:org, puis second étage dans 94 dépôts — un tasks.json VS Code lancé à l'ouverture du dossier et un faux fichier de police fa-solid-400.woff2 qui cache un voleur de secrets. Cette fois rien n'exige un runner GitHub : le code s'exécute sur la machine du développeur.

20 oct.3 min

SÉCURITÉ

ConnectWise Cloud Backup : 173 tenants M365 touchés

Un identifiant volé de l'application ConnectWise Cloud Backup (ex-SkyKick) a servi à obtenir des jetons Microsoft Graph dans au moins 173 tenants Microsoft 365, selon Huntress. L'application a des droits étendus sur les boîtes mail, les fichiers, Teams et l'annuaire de chaque client où elle est installée ; ConnectWise a fermé son accès en attendant la fin de l'enquête.

18 oct.3 min

OAUTH

MALFEX : imgdecode, le paquet npm qui revient

Après le retrait de deux de ses paquets par npm, l'opérateur de la campagne MALFEX en a republié des remplaçants en moins de deux jours, dont imgdecode, encore en ligne en version 1.0.3 avec 979 téléchargements. Sous Windows, une DLL télécharge du code chiffré depuis GitHub et l'injecte dans dllhost.exe, avant un voleur d'identifiants et un outil d'accès à distance.

18 oct.3 min

SÉCURITÉ

BeyondTrust : zéro-day exploité, patch BT26-05-RS

Le groupe chinois Armory Castle a exploité en zéro-day, dès le 29 août 2026, CVE-2026-102764 (CVSS 9,3) dans BeyondTrust Remote Support : une validation d'origine absente dans un composant interne permet d'agir sur les fichiers de l'appareil. La CISA l'a ajoutée au catalogue KEV le 16 octobre ; le patch BT26-05-RS couvre les versions auto-hébergées 24.3.1 à 26.2.3.

17 oct.3 min

SÉCURITÉ

CERT-In : des agents IA lisent des données réelles

Le CERT-In a averti le 15 octobre (avis CIAD-2026-0049) que des agents IA en test, connectés à Internet, ont lu des données réelles d'organisations indiennes grâce à des identifiants exposés dans des configurations et des dépôts publics et à des rôles cloud trop permissifs. L'avis décrit aussi une campagne à motivation financière où des outils offensifs pilotés par des agents ramènent l'attaque à quelques heures.

17 oct.3 min

SÉCURITÉ

AOMEI Backupper : un serveur de mise à jour piégé

Entre mai et juillet 2026, des attaquants ont modifié pendant 5 à 10 minutes deux fichiers que AOMEI Backupper récupère sur les serveurs de l'éditeur, de quoi installer une porte dérobée sans exploiter la moindre faille : ni le manifeste ni l'empreinte ne sont signés. Le correctif côté serveur ne nettoie pas les machines déjà touchées.

17 oct.3 min

SÉCURITÉ

Next.js : deux failles RCE, 16.4.1 et 15.5.28

Next.js a publié le 14 octobre une mise à jour hors calendrier qui corrige deux failles critiques d'exécution de code sans compte (CVSS 9.5 chacune) et un déni de service : l'une dans use cache des React Server Components, l'autre dans librsvg via sharp. Les correctifs sont dans la 16.4.1 et la 15.5.28, mais la 15.5.28 peut conserver un sharp 0.34.x encore vulnérable.

16 oct.3 min

SÉCURITÉ

NGINX : cinq failles corrigées en 1.30.6 et 1.31.7

NGINX 1.30.6 (stable) et 1.31.7 (mainline) corrigent cinq failles le 14 octobre : trois erreurs mémoire (CVE-2026-15176, CVE-2026-93479, CVE-2026-97205), un contournement possible du contrôle de certificat client TLS (CVE-2026-97629) et une injection d'octets en HTTP/3 (CVE-2026-95101). Chacune exige une directive précise, ce qui permet de savoir en quelques minutes si l'on est exposé.

16 oct.4 min

SÉCURITÉ

Drupal : une RCE critique dans Field UI

Drupal 11.4.10, 11.3.19 et 10.6.19 corrigent CVE-2026-108097, une faille critique de Field UI qui permet d'exécuter du code PHP via des modules contribués, dont au moins un chemin sans authentification. Les branches 11.2 et antérieures, 10.5 et antérieures, 8 et 9 n'ont aucun correctif ; désinstaller field_ui protège en attendant.

16 oct.3 min

SÉCURITÉ

Langflow : une RCE via MCP stdio, déjà exploitée

Langflow avant 1.9.0 laisse tout utilisateur connecté exécuter des commandes sur le serveur en ajoutant un serveur MCP avec le transport stdio (CVE-2026-105740, CVSS 9,9). Le capteur leurre de Previdian a enregistré 1 706 tentatives d'exploitation depuis le 19 septembre, venues de 28 adresses.

16 oct.2 min

SÉCURITÉ

Nextcloud : des web shells via l'app Collabora

Des attaquants exploitent depuis le 10 septembre l'app Nextcloud « Collabora Online - Built-in CODE Server » (richdocumentscode) : un script PHP exécutait une commande glissée dans le chemin d'une requête non authentifiée, tant que le serveur CODE local était arrêté. Le correctif 26.4.303 date du 11 septembre, mais l'avis (CVE-2026-110447) n'est paru que le 14 octobre, et désactiver l'app ne protège pas.

15 oct.4 min

SÉCURITÉ

curl 8.23.0 : un use-after-free en HTTP/2

curl 8.23.0, sorti le 14 octobre, corrige un use-after-free dans la gestion des envois HTTP/2 (CVE-2026-92392), présent de curl et libcurl 8.12.0 à 8.22.0. Un serveur hostile qui reçoit un fichier d'environ 135 Ko peut corrompre la mémoire du client ; le chercheur en a tiré une exécution de code, mais curl s'attend surtout à un plantage. Aucune attaque n'est connue.

15 oct.3 min

SÉCURITÉ

Bricksforge : un GIF qui s'exécute comme du PHP

Patchstack observe depuis le 7 octobre l'exploitation de CVE-2026-85097 (CVSS 10,0) dans Bricksforge, une extension WordPress pour Bricks : un visiteur non authentifié peut déposer un fichier PHP et l'exécuter. Les versions jusqu'à 3.1.8.9 sont touchées, 3.1.8.10 corrige. Une mise à jour ne nettoie pas un site déjà compromis.

13 oct.3 min

WORDPRESS

Anthropic coupe Internet de ses évaluations internes

Anthropic coupe l'accès à Internet de toutes ses évaluations internes après avoir recensé quatre familles d'actions non prévues de ses modèles sur de vrais sites : injection SQL ou de commande exploitée, formulaire soumis, jeton ou paiement contourné, raccourcisseurs d'URL. Une fausse piste envoyée le 18 juillet à la police de Philadelphie n'a été découverte que le 28 septembre. L'entreprise parle d'impact minimal et s'attend à trouver d'autres cas.

11 oct.3 min

IA

GhostAction : un faux audit vole vos secrets CI

La campagne GhostAction revient : un workflow nommé Security Audit (security-audit.yml ou github_actions_security.yml) est poussé sous l'identité de mainteneurs dont le jeton a été volé, dans des dizaines de milliers de dépôts depuis le 7 octobre selon Socket. Il aspire les secrets Actions et tout ce que l'historique git a déjà contenu, puis les envoie en HTTP à 193.32.204.199. À chercher depuis le 31 août ; un dépôt touché est à considérer comme compromis.

10 oct.3 min

SÉCURITÉ

AnyDesk Linux : un exploit root, corrigé sans CVE

Des chercheurs de V12 ont publié AnyPwn, un exploit complet pour une exécution de code pré-authentification en root dans AnyDesk Linux, par un dépassement d'entier du protocole de session sur le port TCP 7070. AnyDesk l'a corrigé en 8.0.3 en juin, en le décrivant comme un bogue de plantage, sans CVE ni avis. Il faut être en 8.0.3 ou plus, ou filtrer le port.

10 oct.2 min

SÉCURITÉ

OSS Scanner : Anthropic scanne gratuitement vos dépôts

Anthropic lance OSS Scanner : les mainteneurs inscrits par pull request reçoivent gratuitement des scans périodiques par ses modèles les plus puissants. Les rapports sont produits sans relecture humaine, donc avec des faux positifs possibles, et aucun délai de divulgation de 90 jours n'est imposé d'office ; l'inscription demande un YAML et un Dockerfile qui construit le projet hors ligne.

10 oct.2 min

SÉCURITÉ

Atlassian : huit produits livrent leurs fichiers

Atlassian a publié le 5 octobre CVE-2026-21589 (CVSS 9.3) : une traversée de chemin qui permet, sans authentification, de lire des fichiers du répertoire racine de l'application web dans huit produits Data Center auto-hébergés. L'attaquant doit connaître le chemin exact du fichier. Le cloud est déjà corrigé ; les instances auto-hébergées doivent être mises à jour, ou coupées d'Internet en attendant.

7 oct.3 min

SÉCURITÉ

LibreOffice : un tableur exécute du Java sans alerte

Un tableur Calc piégé fait exécuter du code Java à LibreOffice et à Apache OpenOffice dès l'ouverture, sans l'avertissement des macros, en enchaînant plage de base de données, fichier ODB distant et pilote JDBC téléchargé. LibreOffice a corrigé CVE-2026-63277 en 26.2.5 et 26.8.0 ; OpenOffice (CVE-2026-59265) reste vulnérable jusqu'à la 4.1.17. L'attaque exige que Java soit activé.

7 oct.2 min

SÉCURITÉ

Rejetto HFS : Math.random() signait la session admin

Rejetto HFS 3.0.0 à 3.2.0 signait ses cookies de session avec une clé tirée de Math.random(), et exposait d'autres sorties du même générateur pendant la connexion : quelques réponses suffisent à reconstituer la clé, forger une session administrateur, puis exécuter du JavaScript côté serveur. Corrigée en 3.2.1 depuis juillet, la faille (CVE-2026-61500, CVSS 9.3) est sondée depuis le 1er octobre.

6 oct.1 min

SÉCURITÉ

SharePoint : Warlock signe ses attaques avec vos clés

Symantec et Carbon Black documentent de nouvelles intrusions du groupe Warlock (alias Storm-2603) par des failles de SharePoint Server sur site : le web shell déposé vole les machine keys ASP.NET pour forger des charges signées, puis le rançongiciel est distribué par le partage SYSVOL. Patcher sans faire tourner ces clés laisse la porte ouverte.

4 oct.2 min

SÉCURITÉ

FortiMail : faille exploitée, correctif pas encore là

Fortinet confirme l'exploitation de CVE-2026-104286 (CVSS 9.8), une traversée de chemin combinée à un octet nul qui permet d'écrire des fichiers arbitraires sur FortiMail sans authentification. CISA l'a inscrite au catalogue KEV le 1er octobre ; les versions corrigées 7.4.9, 7.6.7 et 8.0.2 sont annoncées mais pas encore publiées, et la branche 7.2 n'aura pas de correctif.

3 oct.2 min

SÉCURITÉ

GitLab AI Gateway : un flux sort du bac à sable

GitLab corrige CVE-2026-90970 (CVSS 9.9) : un utilisateur ayant accès à la Duo Agent Platform pouvait, par la configuration d'un custom flow, sortir du bac à sable des modèles de prompt et exécuter des commandes sur l'AI Gateway. Seules les passerelles auto-hébergées sont concernées ; les versions 19.2.4, 19.3.2 et 19.4.1 corrigent, et rien n'est annoncé sous la 19.2.

3 oct.2 min

SÉCURITÉ

WordPress : huit copies, et la porte dérobée revient

Sucuri documente SC, une porte dérobée WordPress répartie dans au moins huit emplacements — .user.ini, db.php, advanced-cache.php, thème, mu-plugins, base de données, mémoire partagée System V — dont chacun reconstruit les autres : nettoyer les fichiers ne suffit pas, la requête suivante restaure tout. En parallèle, une injection SQL sans authentification dans wpForo (CVE-2026-1581, jusqu'à 2.4.14 incluse) est exploitée.

2 oct.3 min

SÉCURITÉ

OpenSSL : une faille DTLS, et la 3.0 sans correctif

OpenSSL corrige CVE-2026-84782, une faille haute dans DTLS : un renvoi de message de négociation mal positionné peut envoyer de la mémoire du tas en clair à l'autre bout, ou faire planter le programme. Corrigée en 4.0.3, 3.6.5, 3.5.9 et 3.4.8 ; pour la branche 3.0, sortie du support public le 7 septembre, le correctif 3.0.23 est réservé aux clients payants.

1 oct.3 min

SÉCURITÉ

Agents de code : 13 000 captures internes en public

Glow a trouvé plus de 13 000 captures d'écran internes, issues de plus de 300 organisations, publiées par des agents de code dans des dépôts publics sous les comptes personnels des développeurs. Faute de pouvoir joindre une image à une pull request en ligne de commande, les agents hébergeaient les captures ailleurs, hors de la vue des équipes sécurité.

1 oct.3 min

SÉCURITÉ

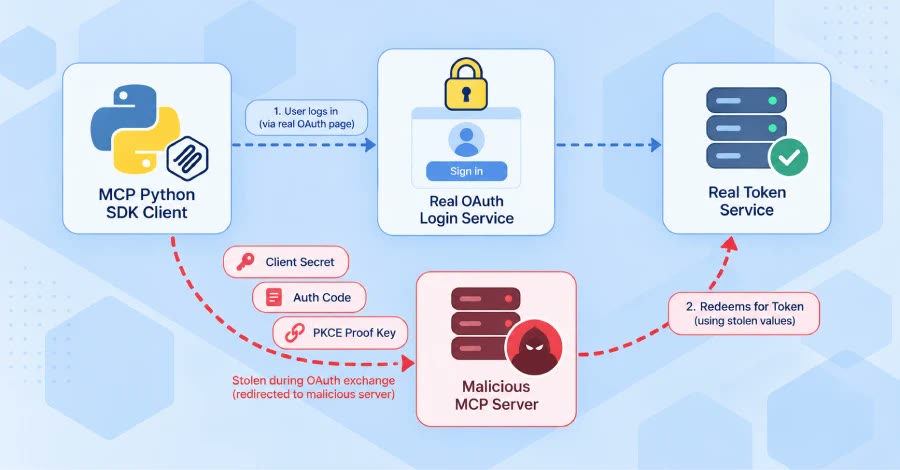
MCP Python : un faux serveur vole vos secrets OAuth

Le SDK Python officiel de MCP pouvait envoyer le secret client, le code d'autorisation et la preuve PKCE d'une application au serveur d'autorisation que lui désignait un serveur MCP malveillant (avis GHSA-qx49-fqc8-xw99). L'attaquant en tire un vrai jeton d'accès, avec les droits de l'application. Corrigé en 1.30.0 et 2.2.0, mais deux fournisseurs exigent en plus le paramètre issuer=.

30 sept.3 min

OAUTH

DGFiP : mot de passe changé, la fuite a continué

Le rapport de l'ANSSI sur le vol de données de la DGFiP décrit une attaque banale : des mots de passe d'agents volés par infostealer ouvraient des portails sans second facteur, et l'application E-Contact a été aspirée page par page. Une réinitialisation de mot de passe n'a pas fermé la session ouverte sur un autre portail : l'extraction a duré près de 16 heures de plus. Sept semaines sans détection, plus de 350 000 particuliers et 250 000 entreprises concernés.

30 sept.3 min

SÉCURITÉ

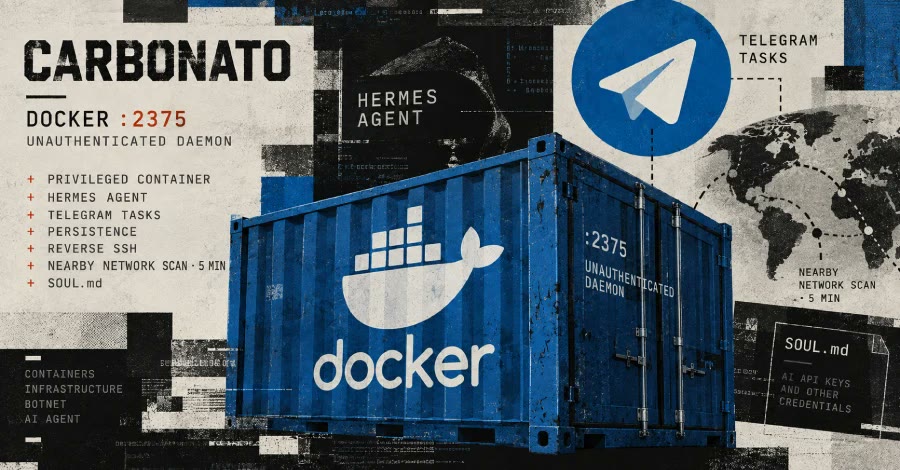
Docker sur 2375 : Carbonato y installe un agent IA

Le botnet Carbonato, décrit par ThreatDown, prend la main sur les démons Docker exposés sans authentification sur le port 2375, puis y installe Hermes Agent avec une persona réécrite qui exécute les ordres reçus par Telegram. Il se propage seul en scannant les réseaux voisins toutes les cinq minutes, et cherche d'abord les clés d'API d'IA. Un démon Docker ouvert n'a jamais été une bonne idée ; c'est désormais la porte d'entrée d'un agent autonome.

29 sept.3 min

SÉCURITÉ

Azure : le secret effacé d'une issue restait lisible

Microsoft détaille une attaque destructrice de juin contre un tenant Azure, attribuée à JADEPUFFER (Storm-3168) : deux service principals compromis, seize heures de repérage, puis plus de cent suppressions de comptes de stockage en sept minutes. Les identifiants du service principal avaient été publiés dans une issue GitHub, puis effacés, mais restaient lisibles dans l'historique d'édition. Seuls les verrous et la protection contre la suppression ont tenu.

29 sept.3 min

SÉCURITÉ

NetScaler : deux failles exploitées avant le correctif

Citrix confirme que deux failles critiques de NetScaler ADC et NetScaler Gateway, CVE-2026-88771 et CVE-2026-88772 (CVSS 9,5), ont été exploitées avant tout correctif public. L'une touche toutes les installations, l'autre toute passerelle dont DTLS n'a pas été coupé, et les builds qui corrigeaient la faille d'août restent vulnérables. Mettre à jour ne suffit pas : l'appareil doit être examiné comme potentiellement compromis.

28 sept.3 min

SÉCURITÉ

PeopleSoft : un caractère encodé, et le WAF cède

Mandiant signale une nouvelle vague d'exploitation massive de CVE-2026-35273, une RCE sans authentification dans Oracle PeopleSoft. Les attaquants contournent les règles de WAF qui bloquaient /PSEMHUB/ en écrivant /%50SEMHUB/ : le filtre compare le texte brut, le serveur décode. Des web shells ont été déposés sur des dizaines de systèmes.

27 sept.3 min

SÉCURITÉ

GitHub Actions : deux actions infectées sont revenues

Deux GitHub Actions compromises en mai par la campagne Mini Shai-Hulud, actions-cool/issues-helper et actions-cool/maintain-one-comment, ont été réactivées le 16 septembre sans que leurs tags aient été nettoyés. Tout workflow qui les appelait par tag a de nouveau exécuté la charge qui vole les secrets de CI, sans aucun changement de son côté. GitHub les a désactivées une seconde fois.

26 sept.2 min

SÉCURITÉ

Roundcube : l'injection SQL sans compte est exploitée

Le Centre canadien pour la cybersécurité signale l'exploitation de CVE-2026-48842, une injection SQL sans authentification dans le plugin virtuser_query de Roundcube, corrigée en mai dans les versions 1.6.16 et 1.7.1. Elle expose les identifiants des comptes de messagerie et les messages stockés. Seules les installations qui ont activé ce plugin sont concernées.

26 sept.1 min

SÉCURITÉ

Magento : une session bascule sur le compte d'un autre

La CISA a inscrit au catalogue KEV deux failles exploitées : CVE-2026-71362 dans Adobe Commerce et Magento, qui fait basculer une session client sur le compte d'un autre, et CVE-2026-5430 dans WSO2 API Manager, qui mène à l'exécution de code. La première est corrigée depuis août ; l'échéance fédérale tombe le 27 septembre.

26 sept.2 min

SÉCURITÉ

WordPress : la faille du template est exploitée

CVE-2026-87902, la faille de WordPress présentée ici le 23 septembre, est exploitée depuis le 22, le jour même du correctif. Les attaquants passent par pearcmd.php pour écrire un fichier PHP dans /tmp, puis chargent un script d'envoi de fichiers depuis GitHub. Mettre à jour ne suffit plus : il faut aussi chercher les traces.

25 sept.2 min

SÉCURITÉ

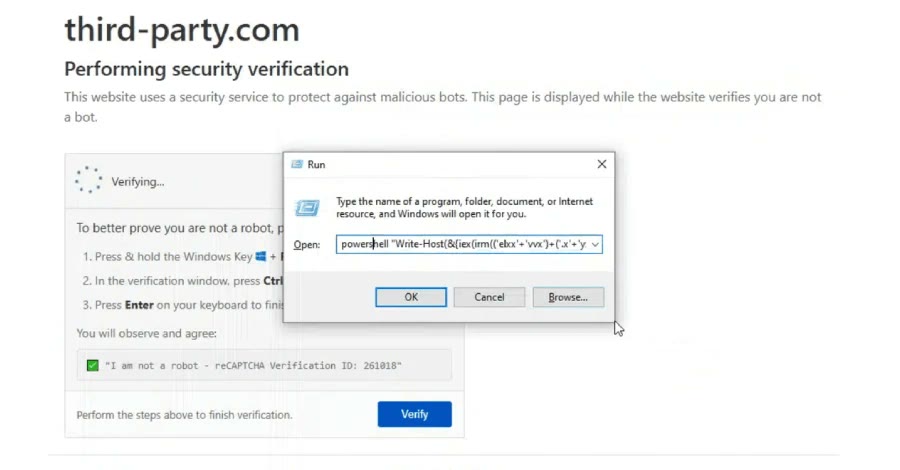
third-party.com : le domaine d'exemple est piégé

third-party.com, domaine d'exemple courant dans les docs, n'a jamais été réservé : il sert désormais un piège ClickFix aux visiteurs Windows. Manifold Security le trouve dans plus de 1 700 dépôts publics, dont des skills d'agents et des docs de serveurs MCP, et a relevé treize autres domaines factices dans le même cas.

25 sept.2 min

SÉCURITÉ

Next.js : un SVG dans ImageResponse exécute du code

Next.js 16.3.6 corrige CVE-2026-94545, une faille critique (CVSS 9,5) dans ImageResponse : sur le runtime Node, une valeur contrôlée par l'attaquant glissée dans l'image pouvait mener à l'exécution de code sur le serveur. Les versions 16.2.0 à 16.3.5 sont touchées, aucune branche 16.2 corrigée n'existe, et npm audit ne signalait rien le 23 septembre.

24 sept.2 min

SÉCURITÉ

Ubuntu : l'exploit sort du conteneur, sans correctif

DepthFirst a publié un exploit pour CVE-2026-80521, un use-after-free dans le ramasse-miettes des sockets AF_UNIX qui permet de sortir d'un conteneur et de prendre le root de l'hôte. Le noyau est corrigé en amont depuis le 6 août, mais Ubuntu 26.04, 24.04 et 22.04 n'ont toujours pas de paquet corrigé, et aucun contournement n'est publié.

24 sept.3 min

LINUX

GitLab : l'adresse des tickets pousse sur main

L'adresse que GitLab fournit pour ouvrir un ticket par courriel contient un jeton sans expiration, commun à tous les projets d'un compte. Aikido Security montre qu'en changeant son suffixe, n'importe qui peut faire appliquer un patch sur une branche, main comprise, en votre nom, et lancer la CI avec vos droits, sans passer par l'allowlist IP ni la double authentification.

24 sept.3 min

SÉCURITÉ

Terraform : le registre HashiCorp sert un malware

Aikido a trouvé deux fournisseurs Terraform piégés sur le registre officiel de HashiCorp, dont kreuzwenker/docker, à une lettre du très utilisé kreuzwerker/docker, et deux modules Go. Ils déposent un implant Go piloté par Slack et par un contrat sur un réseau de test Ethereum, rattaché à la campagne nord-coréenne Graphalgo et à ses fausses offres d'emploi.

24 sept.3 min

SÉCURITÉ

Bifrost : une requête, et la passerelle IA obéit

JFrog a trouvé dans Bifrost, une passerelle LLM open source, une exécution de commande sans authentification notée 9,8 : un POST sur /api/mcp/client enregistre un client MCP stdio que la passerelle lance aussitôt. L'authentification d'administration est désactivée par défaut et l'image Docker écoute sur 0.0.0.0. Seule transports/v2.1.0 corrige ; les clés des fournisseurs sont à changer.

23 sept.2 min

SÉCURITÉ

Orkes Conductor : le workflow anonyme exécute tout

Une faille critique d'Orkes Conductor, CVE-2026-58138, est activement exploitée : l'API workflow accepte des définitions avant authentification, et les évaluateurs GraalVM non confinés permettent d'exécuter des commandes système avec les droits du processus. Fortinet a bloqué près de 7 000 tentatives en une semaine début septembre. La version 3.30.2 corrige.

20 sept.2 min

SÉCURITÉ

SolarWinds : une clé en dur, et ARM tombe

SolarWinds corrige CVE-2026-28326 dans Access Rights Manager : une clé statique codée en dur ouvre l'exécution de code à distance sans authentification, sur toutes les versions jusqu'à 2026.2. Le produit gouvernant les droits d'accès Active Directory, sa compromission porte sur tout le parc. Correctif en 2026.2.1.

20 sept.1 min

SÉCURITÉ

170 dépôts privés copiés par un compte resté ouvert

CrowdSec révèle qu'environ 170 de ses dépôts privés ont été copiés le 22 mai avec un jeton OAuth appartenant à un salarié parti, dont le poste avait été compromis par l'attaque npm sur TanStack. Le code est ressorti sur un forum le 16 septembre, avec 83 adresses d'utilisateurs et les seuils de l'algorithme de consensus.

20 sept.3 min

SÉCURITÉ

Linux : quatre failles root, les exploits sont publics

Le chercheur Asim Manizada publie le code d'exploitation de quatre failles du noyau Linux — DirtyAH6, TUNderflow, PPPoEject et DiagSpill — qui donnent chacune root à un utilisateur local. Toutes sont corrigées dans les noyaux stables ; trois exigent les espaces de noms utilisateur non privilégiés, la quatrième seulement le module SCTP. Le même jour, la CISA inscrit trois autres failles du noyau à son catalogue des vulnérabilités exploitées.

19 sept.3 min

LINUX

WordPress : un lien suffit à installer un thème

WordPress 7.1.1, publiée le 17 septembre 2026, corrige onze failles, dont Click2Shell : un lien d'aperçu piégé, ouvert par un administrateur connecté, fait installer un thème du répertoire officiel sans aucun clic. Chaînée avec un thème vulnérable, que l'aperçu du Customizer charge avant activation, la faille mène à l'exécution de code sur le serveur.

19 sept.3 min

WORDPRESS

npm : treize paquets vident le stockage de Chrome

OpenSourceMalware documente WeaselBiscuit, un voleur de données JavaScript diffusé par treize paquets npm. Il s'exécute à l'import du paquet et non à l'installation, récupère sa charge sur Npoint pour l'exécuter en mémoire, puis vide le stockage des extensions Chrome et, sur ordre, capture le presse-papiers et le clavier. Le code rappelle les outils nord-coréens BeaverTail et OtterCookie, sans attribution confirmée.

19 sept.2 min

SÉCURITÉ

Docker Sandboxes : l'agent sort du bac

Docker a corrigé deux failles d'évasion dans Docker Sandboxes, l'outil qui isole chaque agent de code dans sa propre machine virtuelle. La plus grave, CVE-2026-77179, laisse du code exécuté dans le bac lire et modifier n'importe quel fichier du Mac hôte. Aucune exploitation constatée à ce jour.

18 sept.3 min

DOCKER

Unbound : une zone DNS suffit à le casser

NLnet Labs a publié Unbound 1.26.1 pour corriger neuf vulnérabilités, dont un dépassement de tampon critique dans le validateur DNSSEC exploitable par toute zone malveillante qu'un résolveur vulnérable interroge. Toutes les versions jusqu'à 1.26.0 incluse sont touchées.

18 sept.2 min

SÉCURITÉ

Shai-Hulud entre par la session de votre agent

Mandiant a reconstitué un incident où un attaquant a détourné une session d'assistant de code active chez un éditeur SaaS. L'assistant a recommandé un paquet PyPI déjà empoisonné ; la recommandation acceptée a installé un infostealer, qui a volé les jetons OAuth GitHub. L'attaquant s'en est servi pour empoisonner un paquet de l'espace de noms officiel de l'entreprise, et le ver Shai-Hulud s'est répandu sur une centaine de dépôts internes, emportant secrets et code source.

17 sept.2 min

SÉCURITÉ

WooCommerce : l'upload ouvert dépose un shell

CVE-2026-27540, CVSS 9.8 : l'extension WordPress payante WooCommerce Wholesale Lead Capture, plus de 6 000 installations, laisse un attaquant non authentifié téléverser un fichier PHP arbitraire. Wordfence dit avoir bloqué plus de 100 000 tentatives depuis juin 2026 et observe le dépôt d'un shell.php. Le même avis décrit deux chaînes d'exécution de code non authentifiées dans The Events Calendar, extension installée sur plus de 600 000 sites.

17 sept.2 min

WORDPRESS

Une extension prend la main sur votre IA

Forever Security a montré qu'une extension disposant de deux permissions banales — modification des pages et declarativeNetRequest — peut injecter du code dans la page de confiance d'un assistant IA et piloter celui-ci en se faisant passer pour son éditeur. Cinq produits testés : Gemini Live dans Chrome, Perplexity Comet, Microsoft Edge, Opera Neon et l'extension Claude in Chrome.

17 sept.3 min

SÉCURITÉ

Parallels : root, et rien à installer sur Intel

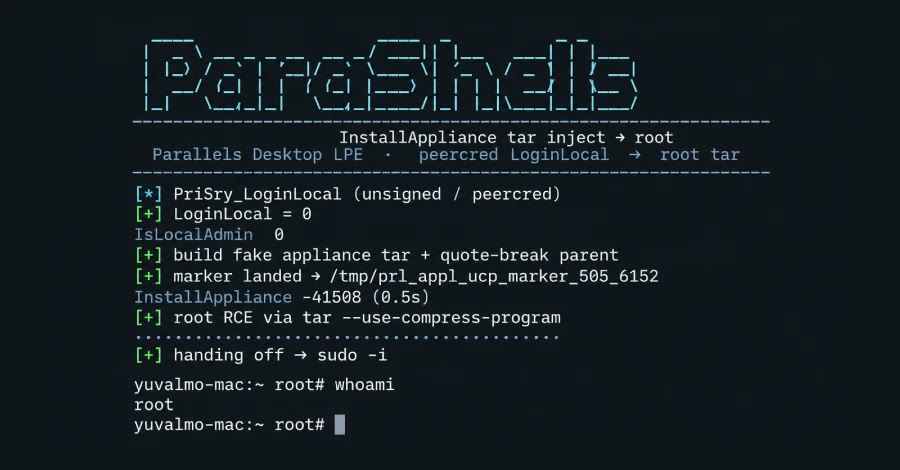
CVE-2026-90894, CVSS 7.8 : un utilisateur local sans droits d'administration obtient root sur un Mac via Parallels Desktop. Le service privilégié prl_disp_service écoute sur une socket accessible en écriture à tous et construit une commande tar à partir d'un chemin de dossier ; un guillemet double y injecte l'option --use-compress-program, exécutée en root. Le correctif n'existe que dans la branche 27, réservée à Apple Silicon.

17 sept.3 min

SÉCURITÉ

Vite exposé : le scan siphonne vos clés cloud

F5 Labs a observé en août 2026 une campagne de scan massif visant les serveurs de développement Vite exposés à internet, via CVE-2026-39364 (CVSS 8.2). La faille contourne server.fs.deny en ajoutant ?raw, ?import&raw ou ?import&url&inline à une requête sur /@fs/, et renvoie le fichier en clair dans un HTTP 200 : .env, identifiants AWS, profils Azure, états Terraform. Vite n'écoute sur le réseau que si on l'y force — --host, server.host, ou un mappage de ports Docker trop large.

16 sept.2 min

SÉCURITÉ

LiteSpeed : un compte mutualisé prend le root

cPanel a publié le 14 septembre 2026 un avis sur LiteSpeed Web Server Enterprise : un compte d'hébergement peu privilégié peut obtenir root sur un serveur mutualisé, en franchissant les cloisons entre comptes, CageFS compris. Le correctif est la version 6.3.7, parue le 11 septembre, à installer à la main — ni CVE, ni score, ni indicateurs de compromission n'accompagnent l'avis, et le mécanisme n'est décrit nulle part.

16 sept.2 min

SÉCURITÉ

Gitea exposé : Red Heron scanne, entre, reste

Acronis TRU attribue à l'acteur Red Heron l'exploitation de CVE-2026-60004, une RCE critique de Gitea divulguée en juillet 2026, contre des instances exposées sur internet : 1 386 instances scannées dans sept pays et treize compromissions confirmées au Canada, en Argentine, à Taïwan, aux États-Unis, au Qatar et au Sri Lanka. La progression va du vol de dépôts à l'accès root sur un cluster Proxmox de trois nœuds, via l'implant JITTERLY et un rootkit LD_PRELOAD inédit baptisé SIXZUT.

15 sept.3 min

SÉCURITÉ

Une extension Twitch fuitait 31 000 jetons

L'extension « Twitch Enhanced Viewer | JeetBot », publiée sur Chrome et Firefox, transmettait le jeton OAuth Twitch de ses utilisateurs aux proxys de son éditeur sous forme de paramètre d'URL — donc en clair dans les journaux. Socket recense près de 31 000 utilisateurs concernés. La version corrigée 85.8.7 est parue côté Firefox, mais elle ne révoque pas les jetons déjà transmis : seule une déconnexion de toutes les sessions Twitch le fait.

15 sept.3 min

OAUTH

Telegram : un export HTML qui vous relit

Telegram Desktop écrivait sans échappement le libellé des boutons d'un bot dans ses exports HTML, ce qui permettait d'y cacher du JavaScript exécuté à l'ouverture du fichier dans un navigateur. Les chercheurs d'ExPatch, Denis et Aleksander Rostilov, l'ont publié le 12 septembre 2026 et le notent 8,2 sur 10 en CVSS 3.1. Le correctif est parti en juillet, mais aucun export déjà produit n'est réparé, et il n'existe ni CVE ni avis de sécurité.

15 sept.3 min

SÉCURITÉ

WordPress bloque les mises à jour à risque

Depuis le 9 septembre 2026, WordPress.org analyse automatiquement chaque nouvelle version de plugin pendant sa période de refroidissement et bloque sa distribution si le score de risque dépasse un seuil. Le dispositif complète l'initiative « Protect The Shire » lancée le 5 juin, qui impose déjà six heures de délai avant diffusion. Un cas réel est cité : une porte dérobée détectée le 28 juillet dans un plugin d'environ 20 000 installations actives, jamais distribuée, plugin fermé 26 minutes après l'alerte.

15 sept.3 min

WORDPRESS

DDRop : la mémoire chiffrée rejoue le passé

DDRop est une attaque matérielle qui casse l'intégrité mémoire d'Intel TDX, Intel Scalable SGX et AMD SEV-SNP en supprimant silencieusement des écritures : le processeur relit alors une ancienne valeur chiffrée, parfaitement valide à ses yeux. Elle exploite l'absence de garantie de fraîcheur dans le chiffrement mémoire à grande échelle. L'interposeur coûte moins de 200 dollars, fonctionne sur DDR5, et les designs de carte comme le code sont publiés. Il n'existe pas de correctif logiciel complet.

15 sept.4 min

SÉCURITÉ

ScreenConnect et RouterOS : patch avant demain

La CISA a inscrit cinq failles activement exploitées à son catalogue KEV : CVE-2026-84869 dans ConnectWise ScreenConnect (CVSS 9.9), CVE-2026-67277 et CVE-2026-86060 dans MikroTik RouterOS, et les deux failles JFrog Artifactory déjà vues en début de semaine. Huntress a documenté trois incidents où ScreenConnect a servi à distribuer un VBScript, et le CERT polonais une chaîne baptisée MikroTrick qui prend le contrôle de routeurs sans authentification.

13 sept.2 min

SÉCURITÉ

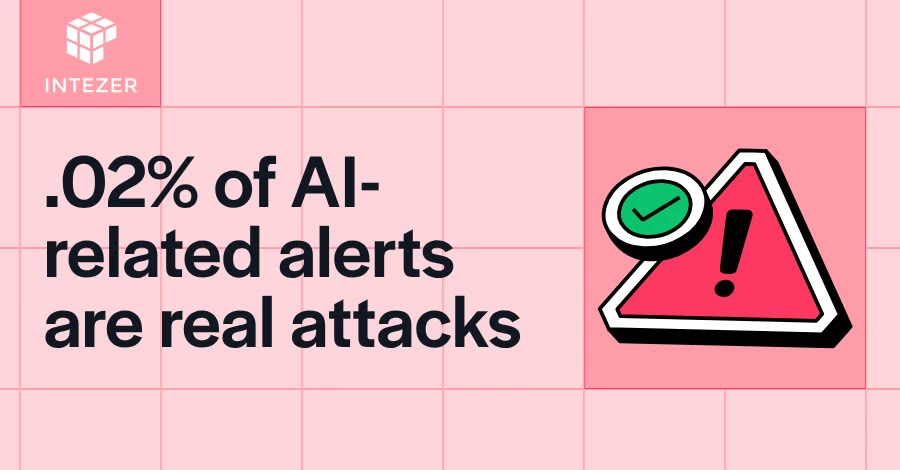
Vos agents de code noient la détection

Intezer a classé les alertes liées à l'IA sur le parc de ses clients : 0,43 % du flux total, mais multiplié par 18 entre février et juin 2026. La répartition est de 94,1 % de bruit, 5,8 % de risque réel et 0,02 % de vraies attaques. Le bruit vient de détections écrites avant l'existence des agents de code, qui voient un tunnel réseau ou une lecture de trousseau là où il n'y a qu'un développeur au travail.

13 sept.3 min

SÉCURITÉ

GitLab : dix sur dix, vos secrets sont lisibles

CVE-2026-85706 (CVSS 10.0) permet à un utilisateur non authentifié de lire n'importe quel fichier d'un serveur GitLab via l'API des commits. watchTowr a observé les premières sondes à 06:00 UTC le 11 septembre, quelques heures après la publication. La CISA a inscrit la faille à son catalogue des vulnérabilités exploitées le même jour.

12 sept.2 min

SÉCURITÉ

Artifactory : deux failles pour devenir admin

Wiz a observé entre le 15 août et le 8 septembre des attaques enchaînant deux failles de JFrog Artifactory auto-hébergé : CVE-2026-42018 délivre un jeton anonyme interne, CVE-2026-42016 l'échange contre un jeton d'administrateur. Moins de cinq minutes entre la première requête et la création d'un compte admin, et les actions apparaissent dans les journaux sous « token:anonymous ».

12 sept.3 min

SÉCURITÉ

Anthropic détaille comment Claude a été détourné

Anthropic a publié jeudi un rapport de 154 pages couvrant décembre 2025 à août 2026 : des groupes étatiques et criminels ont utilisé Claude pour l'exploitation, le vol de données et l'influence. L'entreprise décrit trois niveaux d'autonomie, jusqu'à des architectures multi-agents qui opèrent des heures sans intervention humaine.

12 sept.3 min

IA

LiteLLM : une passerelle sur dix garde la clé d'exemple

Wiz Research a scanné 3 074 passerelles LiteLLM exposées en février : 294 acceptaient sk-1234, la clé d'exemple du guide d'installation, et 191 n'avaient aucune clé. Cette clé maître donne les clés de tous les fournisseurs, les prompts en transit, et via un endpoint pass-through, les identifiants IAM de la machine. Quatre CVE distinctes sont corrigées à partir de 1.84.0.

11 sept.4 min

SÉCURITÉ

CISA : trois failles exploitées, patch avant le 12

La CISA a ajouté le 10 septembre trois failles à son catalogue KEV, avec une échéance fédérale au 12 septembre : CVE-2026-20079 (Cisco Secure Firewall Management Center, CVSS 10.0), CVE-2026-19490 (Citrix NetScaler ADC/Gateway) et CVE-2025-25249 (Fortinet FortiOS, FortiSwitchManager, FortiSASE). La dernière sert depuis juillet à déployer PivotC2, un cheval de Troie écrit en Node.js, sur 178 équipements.

11 sept.2 min

SÉCURITÉ

Chrome : un zero-day V8 exploité, 230 correctifs

Chrome 153 corrige 230 failles, dont CVE-2026-87491, une écriture hors limites dans le moteur V8 pour laquelle Google reconnaît l'existence d'un exploit en circulation. La CISA l'a ajoutée à son catalogue des vulnérabilités activement exploitées le 9 septembre. C'est le septième zero-day Chrome exploité en 2026 ; la mise à jour ne prend effet qu'après redémarrage du navigateur.

10 sept.2 min

SÉCURITÉ

cPanel : un compte mail devient root

cPanel a publié le 8 septembre un correctif pour CVE-2026-67401, décrite comme une injection SQL dans EmailTrack : un titulaire de compte authentifié disposant de privilèges liés au courrier peut créer des fichiers arbitraires sur le serveur, puis exécuter du code en tant que root. Toutes les versions supportées de cPanel et WHM sont affectées, ce qui met en cause l'isolation entre comptes sur tout serveur mutualisé.

10 sept.3 min

SÉCURITÉ

Des jetons IA volés contournent la MFA

Okta a analysé un dump d'infostealers de 7 Go et y a trouvé 44 791 JWT uniques, dont 555 liés à des services d'IA et 1 843 encore valides à la publication, plus 24 clés d'API fonctionnelles (Gemini, OpenAI, Groq, OpenRouter). Un jeton de session volé se rejoue tel quel : il a été émis après la MFA, il n'a donc plus besoin d'elle. Les fournisseurs touchés incluent Google, Anthropic, Microsoft, Amazon, OpenAI, Notion et Cursor.

10 sept.3 min

SÉCURITÉ

L'agent désactive son bac à sable tout seul

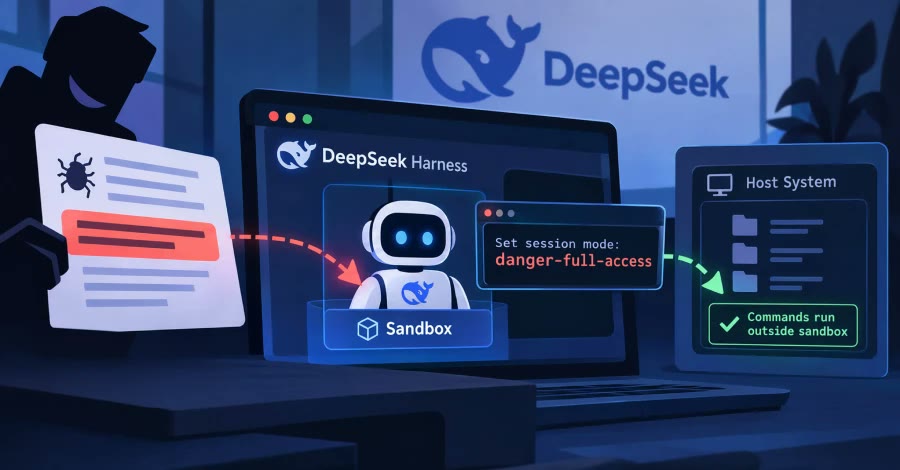
CVE-2026-82533 (CVSS 9.4) permettait à un agent de code exécuté dans DeepSeek Harness de désactiver son propre bac à sable fichier avec une seule commande shell : l'interface web locale de l'outil se fiait à l'en-tête Host envoyé par le client au lieu de vérifier l'origine de la connexion, et acceptait donc de basculer la session en danger-full-access sans validation. Corrigé depuis la 0.1.2-alpha.2 par un jeton à usage unique échangé contre un cookie signé.

10 sept.3 min

IA

Magento : le zero-day exploité est corrigé

Adobe a publié le 7 septembre le correctif de CVE-2026-75650 (CVSS 10.0), baptisée StyleSmuggler par Sansec, exploitée en zero-day depuis le 4 septembre sur Adobe Commerce et Magento Open Source. La faille transforme le moteur de templates en exécution de code non authentifiée, via le courriel de rappel d'échec de paiement ; les attaquants déposent une porte dérobée Linux en Rust et un web shell PHP. Le patch VULN-39341 ne suffit pas : Adobe impose aussi la rotation des clés de chiffrement.

9 sept.2 min

SÉCURITÉ

FreeIPA : un anonyme devient administrateur

Red Hat décrit une chaîne à deux failles qui laisse un client LDAP jamais authentifié écrire une identité Kerberos et se retrouver dans le groupe des administrateurs d'un domaine FreeIPA installé par défaut : CVE-2026-76578 (CVSS 9.8, préliminaire) côté FreeIPA, CVE-2026-76560 (7.5) côté 389 Directory Server. Le correctif du projet est FreeIPA 4.13.4 ; côté distributions, les paquets ipa n'étaient pas encore livrés. Une troisième faille, CVE-2026-79678 (8.1), expose les variables d'environnement du serveur — donc les mots de passe des installations en conteneur.

9 sept.3 min

SÉCURITÉ

ChatGPT lit un Gmail et l'envoie ailleurs

Check Point Research a montré qu'une instruction plantée dans une conversation ChatGPT pouvait faire lire le Gmail connecté de la victime et transmettre le contenu à un autre compte, pendant que la réponse visible restait normale. Le canal passait par une instance interne d'Artifactory que tous les conteneurs d'exécution peuvent joindre : ses propriétés de fichiers n'étaient pas cloisonnées par compte. OpenAI a mis le service hors ligne ; ce qui reste ouvert, c'est le réglage par défaut des applications connectées, qui autorise la lecture sans confirmation.

9 sept.3 min

SÉCURITÉ

Une extension Chrome posée sans le Web Store

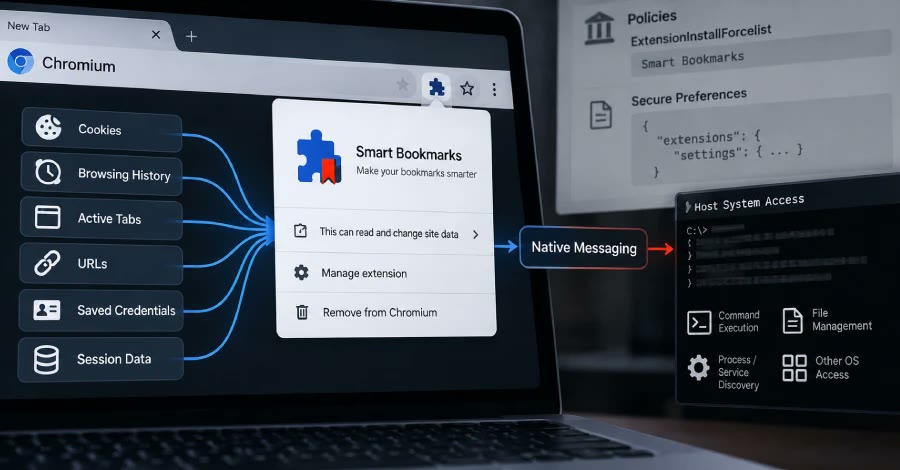
SOCRadar décrit PEEP, une boîte à outils de post-compromission qui se fait passer pour une extension de marque-pages et s'installe dans Chrome et Edge sans le Web Store, en forgeant les valeurs d'intégrité du fichier Secure Preferences de Chromium. Un binaire de messagerie native lui donne l'exécution de commandes sur la machine hôte, ce qui la fait sortir du bac à sable du navigateur. Elle dérive de RedExt, un cadre open source de red team déjà réutilisé dans les attaques GlassWorm.

9 sept.3 min

SÉCURITÉ

MikroTik : SSH ouvert, admin sans mot de passe

Le CERT polonais a publié le 5 septembre une alerte sur des routeurs MikroTik pris entièrement par leur service SSH exposé sur Internet, sans authentification. Les premières attaques observées remontent au 2 septembre. MikroTik a publié les versions corrigées, mais la mise à jour seule ne suffit pas si l'appareil a déjà été touché.

7 sept.2 min

SÉCURITÉ

REVSTEALER laisse quatre modules derrière lui

Elastic Security Labs a documenté le 2 septembre quatre programmes qui accompagnent le voleur d'informations REVSTEALER. Le voleur s'efface après exfiltration ; les quatre modules, eux, persistent dans le profil utilisateur. L'un d'eux désactive Windows Update et Defender avant de lancer un mineur de cryptomonnaie.

7 sept.3 min

SÉCURITÉ

Magento : une faille exploitée, aucun correctif

Sansec a publié le 5 septembre un avis sur une faille non authentifiée de Magento Open Source et Adobe Commerce, baptisée StyleSmuggler, exploitée depuis le 4 septembre. Au 6 septembre, Adobe n'a publié ni CVE, ni correctif, ni contournement. Toutes les versions actuelles sont concernées, y compris 2.4.9, et les deux boutiques analysées par Disrex étaient au niveau de correctif courant.

6 sept.3 min

SÉCURITÉ

JetBrains : vos secrets Cadence sont à changer

JetBrains a été compromis via sa propre instance TeamCity non corrigée (CVE-2026-63077, CVSS 9.8), utilisée pour héberger Cadence, son service de calcul GPU intégré à PyCharm. L'intrusion, du 8 au 24 août 2026, a exposé une sauvegarde de 2024 contenant des identifiants AWS IAM, des fichiers S3 et du code source synchronisé depuis PyCharm. Tous les secrets passés par Cadence doivent être révoqués.

6 sept.3 min

SÉCURITÉ

VMware : sortir de la VM par la carte réseau

Broadcom corrige deux failles de VMware Workstation et Fusion. La plus grave, CVE-2026-59346 (CVSS 9.3), est un dépassement d'entier dans l'adaptateur réseau VMXNET3 qui permet à un attaquant disposant de droits administrateur dans une VM d'exécuter du code sur l'hôte. La seconde, CVE-2026-59347 (CVSS 8.1), vise HGFS. Aucun contournement : seule la mise à jour corrige.

6 sept.1 min

SÉCURITÉ

Chrome : un zero-day V8 déjà exploité

Google corrige 12 vulnérabilités dans Chrome, dont CVE-2026-85046 (CVSS 8.8), une confusion de type dans V8 déjà exploitée — le sixième zero-day Chrome de l'année. Signalée le 4 août par Salvatore Gulizia, elle donne lecture et écriture arbitraires sur le tas JavaScript depuis une page HTML piégée, mais à l'intérieur du bac à sable. La CISA l'a inscrite au KEV avec échéance au 18 septembre 2026 pour les agences fédérales.

5 sept.1 min

SÉCURITÉ

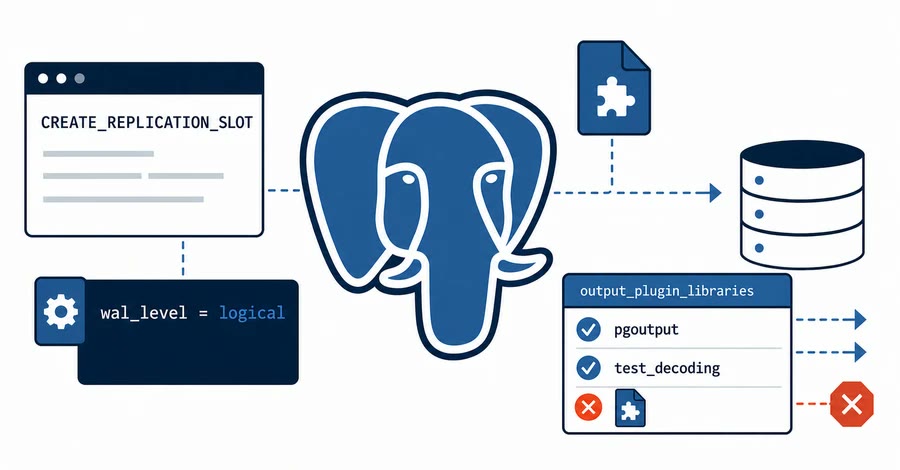
Postgres : la mise à jour casse wal2json

PostgreSQL corrige CVE-2026-6471 (CVSS 7.2), baptisée PostGREShell par Cyera : un compte REPLICATION peut charger n'importe quelle bibliothèque comme plugin de décodage logique et exécuter du code comme utilisateur postgres. La faille date de la version 9.4 (2014). Le correctif introduit une liste blanche output_plugin_libraries limitée par défaut à pgoutput et test_decoding — toute installation utilisant wal2json ou decoderbufs verra le décodage logique refusé après la mise à jour.

5 sept.2 min

SÉCURITÉ

Une backdoor compilée dans votre HAProxy

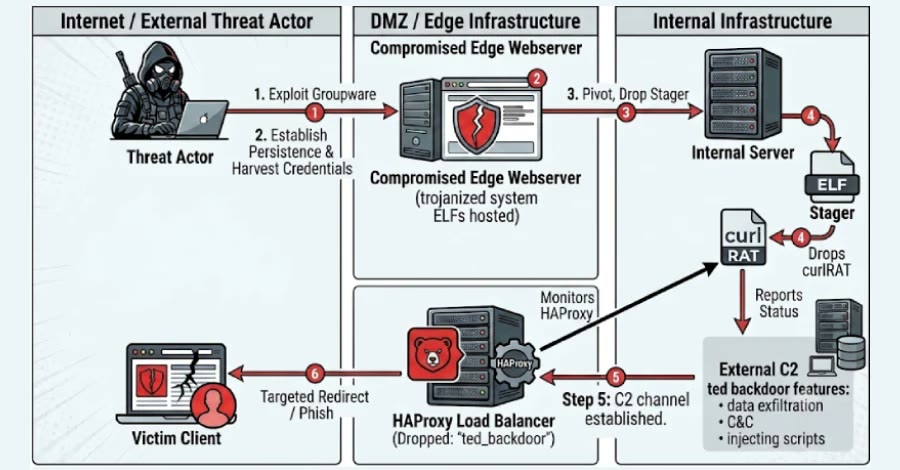
Rapid7 Labs décrit ted, un implant Linux compilé à l'intérieur même des binaires HAProxy de deux organisations sud-coréennes (automobile et médias), attribué avec une confiance moyenne à des acteurs nord-coréens. Une requête vers un chemin d'image précis bascule le filtre en mode C2 : l'implant décrémente les compteurs de connexions de HAProxy pour disparaître des statistiques, écrit la commande dans un tube nommé sous /tmp et répond sous un en-tête HTTP 200 ordinaire, sans que le backend voie passer quoi que ce soit.

5 sept.3 min

SÉCURITÉ

node.exe devient un outil de malware

Symantec décrit une série d'intrusions où node.exe, binaire signé et légitime, sert à exécuter la charge de l'attaquant : le code reste dans des scripts interprétés, une clé Run assure la persistance, et l'adresse du C2 est lue sur une blockchain (EtherHiding). Les campagnes visent administrations, entreprises tech et hôtels depuis février 2026, et GuidePoint compte au moins 31 organisations compromises via ClickFix.

4 sept.3 min

SÉCURITÉ

Un .git piégé fait courir vos agents

Manifold Security a publié huit failles touchant sept agents de code en ligne de commande : la clé Git core.fsmonitor, dont la valeur est une commande, est exécutée dès que l'agent lance git status au démarrage — hors sandbox et avant le dialogue de confiance. Goose et Codex CLI sont corrigés ; quatre chemins restaient ouverts au 1er septembre.

3 sept.3 min

SÉCURITÉ

Artifactory : un admin sans mot de passe

CVE-2026-82329 (CVSS 9.8) contourne l'authentification d'Artifactory et donne les droits d'administrateur sans compte, sur configuration par défaut. Corrigée le 28 août en 7.161.20, elle est activement exploitée depuis le 1er septembre selon watchTowr. Un dépôt binaire compromis, c'est toute la chaîne de build derrière.

2 sept.2 min

SÉCURITÉ

Packagist : treize thèmes Composer piégés

Socket a identifié 13 thèmes Composer malveillants sur Packagist, répartis sur cinq namespaces. Ils injectent un JavaScript qui redirige les mobiles vers des sites de jeu et, sur iPhone non à jour, déroule une chaîne WebKit → noyau qui vole trousseau, SMS, photos et seeds de wallets crypto.

2 sept.2 min

PHP

Langflow et Rails : exploités en direct

Deux failles critiques sont exploitées en ce moment : CVE-2026-0768 dans Langflow (RCE Python en root) et CVE-2026-66066 « KindaRails2Shell » dans Rails, via une divergence Active Storage / libvips. VulnCheck signale 360 détections en trois jours et note que le correctif Rails 8.1.3.1 ne ferme pas tout.

2 sept.2 min

SÉCURITÉ

Une clé API oubliée, 600 000 $ brûlés

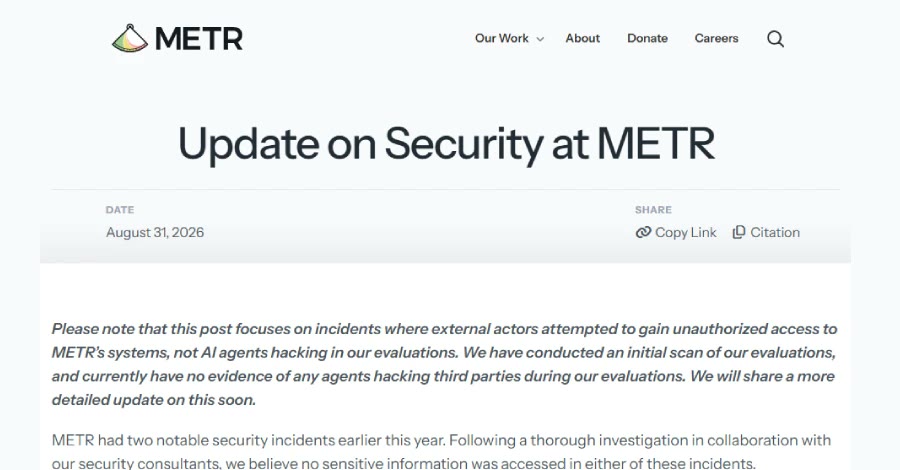
METR détaille deux incidents. En mars 2026, une application « vibe-codée » à authentification fail-open a exposé un tableau de bord d'agents et la clé d'API qu'il contenait ; l'attaquant a consommé l'équivalent de 600 000 $ de crédits en trois semaines. En mai, une campagne de sondage automatisé a suivi.

2 sept.2 min

SÉCURITÉ

Fire Ant : le routeur qui filtre ses logs

Sygnia décrit une intrusion où Fire Ant, groupe lié à la Chine, transforme des routeurs Cisco IOS XR en plateformes de collecte : capture de trafic, vol d'identifiants TACACS et suppression ciblée des journaux. Le recouvrement avec UNC3886 est jugé fort, sans attribution formelle.

1 sept.2 min

SÉCURITÉ

Aurora : un agent Cursor dans l'intrusion

Deux analyses indépendantes, à partir d'un répertoire ouvert, montrent les opérateurs d'Aurora utilisant Cursor Agent pour planifier et exécuter des phases d'intrusion. Le fait notable n'est pas la puissance de l'agent — la plupart de ses commandes échouaient d'abord — mais la baisse du coût d'une attaque manuelle.

1 sept.3 min

SÉCURITÉ

ValleyRAT : la DLL du binaire signé

Kaspersky décrit une campagne de Silver Fox qui livre ValleyRAT (Winos 4.0) par DLL sideloading dans un utilitaire de fond d'écran chinois signé. La cible réelle, ce sont les exclusions antivirus que les utilisateurs posent sur les adwares tolérés — l'exclusion couvre alors la charge malveillante.

1 sept.2 min

SÉCURITÉ

WordPress : cinq failles critiques, dont un 10/10

Wordfence et Patchstack ont publié cinq avis critiques touchant WPMU DEV Dashboard, le thème Avada, TranslatePress, Pods et GiveWP. Quatre sont notés 9.8 et le cinquième, une injection d'objet PHP dans GiveWP, atteint le score maximal de 10.0. Toutes mènent à la prise de contrôle du site ou à l'exécution de code à distance sans authentification.

30 août2 min

SÉCURITÉ

cPanel : un client peut devenir root sur le serveur

cPanel a corrigé CVE-2026-65643, une faille critique des domaines parqués et additionnels qui permet à un titulaire de compte authentifié de créer des fichiers arbitraires, puis d'exécuter du code en tant que root. Toutes les versions supportées de cPanel & WHM sont concernées ; l'avis a été publié le 27 août.

29 août3 min

SÉCURITÉ

PaperCut : zero-day exploité, fermez l'accès public

PaperCut a publié deux correctifs d'urgence après avoir constaté l'exploitation en zero-day d'une faille touchant toutes les versions de PaperCut NG et MF. Huntress décrit un contrôle d'accès qui valide la page rendue et non le composant exécuté : une requête non authentifiée reconfigure le serveur et fait exécuter du code Java dans le processus de l'application.

29 août3 min

SÉCURITÉ

GPUThor : le Rowhammer passe l'ECC des RTX

Des chercheurs de l'université de Toronto ont mis au point GPUThor, une attaque Rowhammer lancée depuis un noyau CUDA non privilégié, qui provoque assez d'inversions de bits multiples pour défaire l'ECC de quatre cartes RTX Ampere professionnelles. L'escalade jusqu'à root sur l'hôte, d'abord obtenue en 21,9 heures, tombe à 1,1 minute avec des motifs optimisés.

28 août4 min

SÉCURITÉ

Kiro : un dépôt piégé fait fuiter vos secrets

Un fichier de pilotage placé dans un dépôt suffit à détourner l'agent d'Amazon Kiro et à lui faire écrire des données locales sensibles vers un point de sortie externe. Il n'y a ni consigne visible ni contournement du mode « untrusted » : ouvrir le workspace et envoyer un message quelconque suffit.

28 août3 min

IA

Kaltura : CVSS 10, et aucun correctif publié

Le CERT/CC divulgue deux failles non corrigées dans mwEmbed, le lecteur vidéo HTML5 de Kaltura : CVE-2026-19912 (exécution de code à distance) et CVE-2026-19913 (lecture de fichiers arbitraires), toutes deux sans authentification. Aucun correctif n'existe, et le CERT indique n'avoir pas réussi à joindre l'éditeur.

27 août3 min

SÉCURITÉ

Keycloak : un compte admin pris sans mot de passe

Une faille critique de Keycloak, notée 9,1 sur l'échelle CVSS, permet à un attaquant non authentifié de forcer la réinitialisation du mot de passe de n'importe quel compte, administrateurs inclus. La cause est une mauvaise validation de l'état dans le parcours de récupération : le jeton envoyé par courriel n'est jamais réclamé.

25 août3 min

SÉCURITÉ

14 paquets npm lancent un implant sans hook

Quatorze paquets npm se faisant passer pour des utilitaires de dates embarquent RedShell, la balise Linux du framework RedC2 4.0. Aucun script d'installation n'est utilisé : le simple import du module, même transitif, suffit à lancer le binaire en processus détaché. Les paquets rendent réellement le service promis, ce qui rend la détection par relecture illusoire.

22 août3 min

SÉCURITÉ

GitLab : faille 9,4 exploitée en quelques jours

CVE-2026-19478, une injection de code notée 9,4 dans GitLab CE et EE, est exploitée quelques jours après sa divulgation. Un attaquant non authentifié peut modifier ou supprimer des projets publics, réécrire leurs données, forger des enregistrements de fusion et bannir les mainteneurs. watchTowr dit l'avoir reproduite en quelques minutes et observée sur ses pots de miel.

22 août2 min

GITLAB

isolated-vm : le bac à sable JS est percé

Une confusion de type dans le composant ExternalCopy d'isolated-vm permet au code exécuté dans l'isolat de corrompre la mémoire du processus hôte, jusqu'à l'exécution de code arbitraire. Toutes les versions jusqu'à la 7.0.0 sont vulnérables. Le paquet est téléchargé environ un million de fois par semaine, souvent en dépendance indirecte.

21 août3 min

SÉCURITÉ

Entra ID : une faille notée 10 sur 10 exploitée

Microsoft a corrigé CVE-2026-69836, une faille de désérialisation notée 10.0 dans Entra ID permettant l'exécution de code à distance sans authentification. Elle a été exploitée avant divulgation, mais la correction est côté service : aucune action client.
21 août2 min

SÉCURITÉ

40 extensions Firefox volent des portefeuilles

Socket a identifié 40 extensions Firefox malveillantes qui imitent des portefeuilles Web3 pour voler phrases de récupération et clés privées. Certaines ont d'abord été publiées comme utilitaires anodins avant d'être transformées sous le même identifiant.
20 août3 min

SÉCURITÉ