veilletech.fr
 À la une · 01
Voir la vidéo
SÉCURITÉ
Faille
LXD et MicroCloud : CVSS 10, sans clé privée
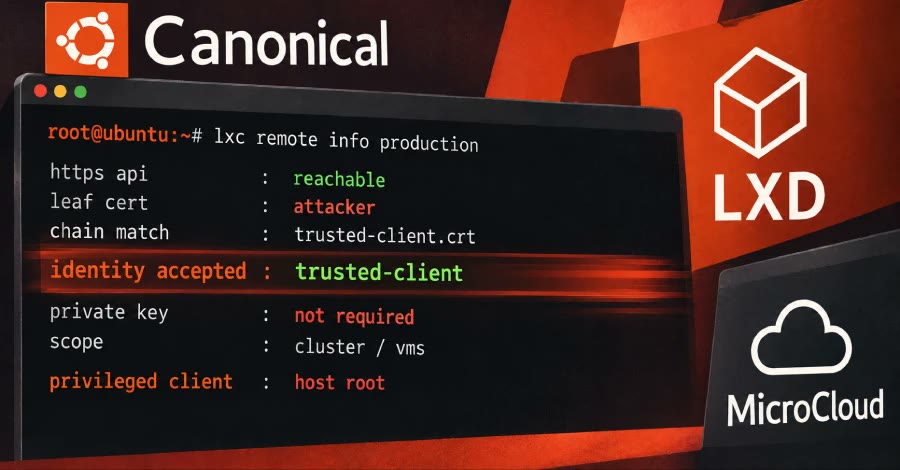
Une faille notée 10.0 dans LXD et MicroCloud laisse un attaquant se connecter comme un client de confiance, avec son seul certificat public. Le serveur vérifiait toute la chaîne présentée, alors que TLS ne prouve la possession de la clé que pour le premier certificat. Des versions corrigées existent en snap, mais il faut contrôler celle qu'on obtient.
Un certificat public n'a jamais rien prouvé. Le serveur l'avait oublié.